Материал
Как защитить себя от киберпреступлений?
Большинство людей стараются обезопасить себя в Интернете, назначая надежные пароли для своих учетных записей. Они не открывают подозрительные письма, используют первоклассную антивирусную программу и иногда проверяют файл согласия пользователя. Но достаточно ли этого для защиты от киберпреступлений?
Чтобы избежать риска кибервзлома, необходимо сначала разобраться с определением киберпреступности и ее различными формами. Да, речь идет не только о краже данных кредитных карт или заражении компьютера вредоносным ПО.
В этом руководстве мы расскажем о различных видах киберпреступлений и о мерах предосторожности, которые необходимо соблюдать каждому пользователю, чтобы оставаться в безопасности при работе в Интернете.
Что такое киберпреступность?
В двух словах, киберпреступность - это любое преступление, направленное против пользователя или группы пользователей в Интернете. Оно может варьироваться от простого мошеннического электронного письма до серьезного организованного преступления с привлечением ИТ-специалистов.
Кроме того, киберпреступность - это термин, используемый для описания различных преступлений, совершаемых с помощью Интернета, например, похищение человека с последующим шантажом по электронной почте.
По данным Forbes, статистика киберугроз в США в середине 2022 года была признана тревожной из-за значительного роста по сравнению с предыдущими годами.
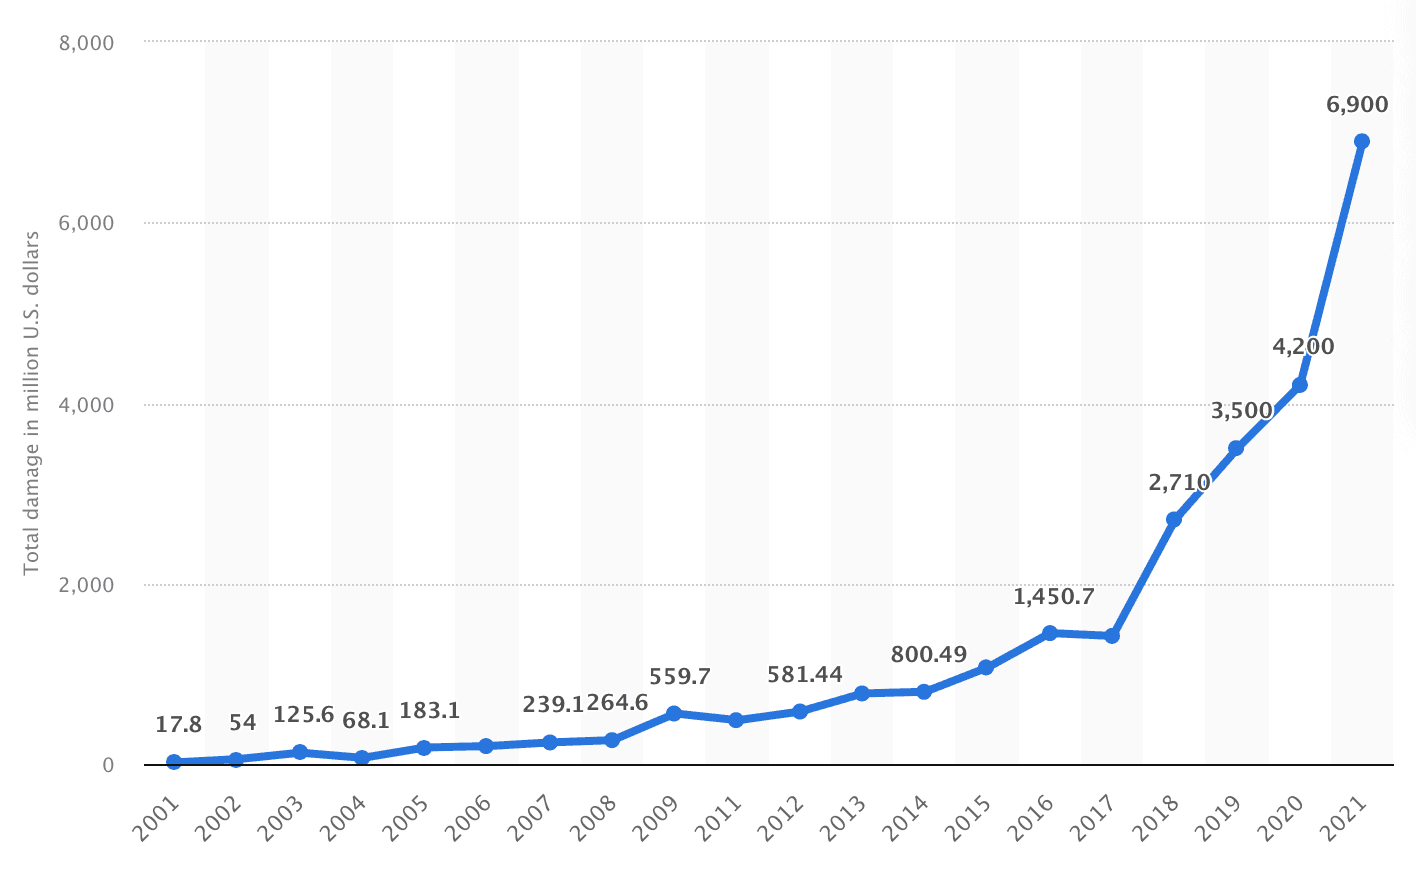
Проблема в том, что современные технологии постоянно развиваются, поэтому и киберпреступность становится все более изощренной. Хорошая новость заключается в том, что большинство преступлений все еще основано на незнании пользователей. Так что после прочтения этой статьи вы будете защищены как минимум на 50% лучше!
Каковы виды киберпреступлений?
Что именно может произойти с вами, когда вы находитесь в Интернете? Какие опасности могут подстерегать компании, когда речь идет об их веб-сайтах или конфиденциальных данных? Количество опасностей, с которыми можно столкнуться в Интернете, огромно, поэтому мы остановимся на наиболее распространенных видах киберпреступлений в 2023 году.
Киберпреступления, направленные против физических лиц
Когда преступники готовятся к массированной или целенаправленной кибератаке, они обычно преследуют одну (или обе) из двух целей: похитить деньги или персональные данные. Вот что они могут сделать.
Хищение персональных данных
Очень распространенной формой киберпреступности является кража личной информации, которую вы раскрываете в Интернете. Это могут быть самые разные данные - от номера кредитной карты до содержимого паспорта или номера социального страхования.
Получив доступ к персональным данным, злоумышленники могут использовать их в различных целях. Например, они могут совершать покупки по украденной кредитной карте, чтобы впоследствии перепродать товар. Еще большую опасность представляет кража номера социального страхования (SSN) - персонального налогового номера, по которому можно установить личность человека в США.
Поскольку многие современные финансовые учреждения могут принимать кредитные заявки в электронном виде, преступник может использовать SSN для оформления кредита на имя его владельца.
Кража личных данных часто является результатом нарушения безопасности в организации, хранящей большие объемы пользовательских данных. Недавний пример - американская компания мобильной связи T-Mobile, где в результате крупной хакерской атаки было потеряно более 70 млн. записей.
Социальное проектирование
Для этого вида киберпреступлений не всегда требуются современные средства проникновения в программное обеспечение. В основе социальной инженерии лежат человеческие отношения. Иногда целью злоумышленников является завоевание доверия пользователя, чтобы он добровольно предоставил все необходимые данные.
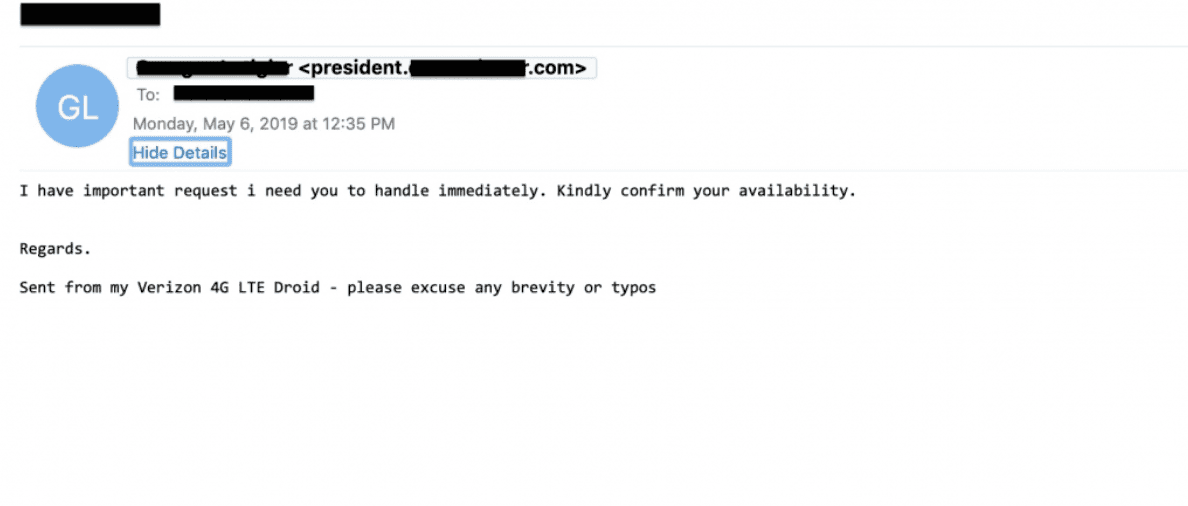
Известным примером киберпреступлений с использованием социальной инженерии является взлом Ubiquiti Networks стоимостью 40 млн. долл. Мошенники не скомпрометировали ни одной системы, но отправили электронное письмо от имени руководства компании с просьбой к финансовому отделу оплатить приложенный счет.
Известные истории мошеннических знакомств, когда женщина, притворяясь, что состоит в отношениях, просит у своего парня денег через Интернет, также являются не чем иным, как социальной инженерией. В целом существует несколько способов криминального обмана людей, и наиболее типичными из них являются следующие.
Фишинг. Целью фишинга является хищение персональных данных, а традиционным методом - рассылка электронных писем с вредоносными ссылками. Преступники маскируют эти письма под сообщения от известной компании и просят адресата перейти по ссылке и зарегистрироваться. Например, это может быть поддельное письмо от вашего банка, в котором сообщается об утечке данных и предлагается сменить пароль или предоставить информацию о персональной и кредитной карте.
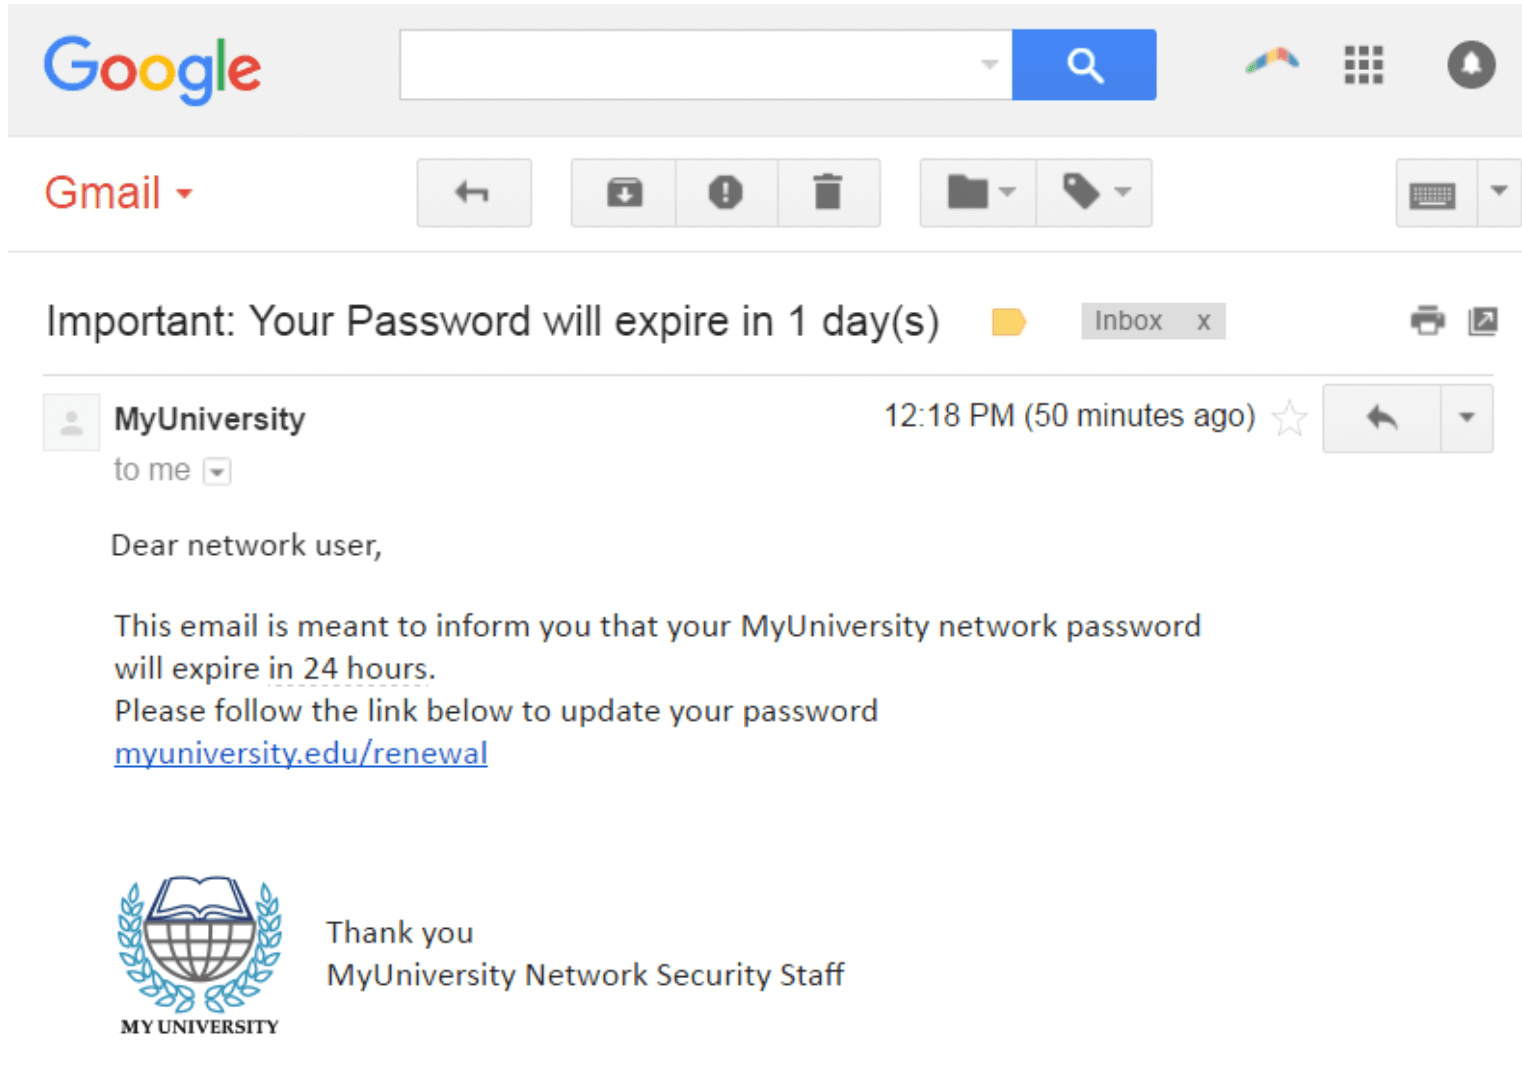
Другой вариант - троян: в этом случае вредоносная ссылка ведет на вирус, который похищает персональные данные с компьютера.
Претекстинг. Злоумышленник выдает себя за представителя службы технической поддержки и предлагает решить проблемы с программным обеспечением. На самом деле никаких проблем с программой не существует. Обманутая жертва, напротив, доверяет злоумышленнику и напрямую передает ему важные данные, необходимые "для устранения системных проблем", или просто предоставляет удаленный доступ к своему компьютеру.
Ситуация с киберпреступностью может быть различной. Например, вор может выдавать себя за менеджера банка или даже за члена семьи. Мошеннические колл-центры, используя украденные телефонные номера, ежедневно связываются с сотнями потенциальных жертв.
IoT-устройства
Огромная популярность гаджетов "Интернета вещей" (IoT) - всего, что называется "умным", например, часов или чайников, - имеет и обратную сторону. Эти устройства крайне уязвимы для киберпреступности, поскольку постоянно подключены к Интернету и не имеют должной защиты. Защитить "умные" устройства должным образом невозможно из-за ограниченности их памяти, емкости и пространства для хранения данных.
Что же может произойти? Злоумышленник может взломать ваше устройство и получить доступ к сети, к которой подключен ваш холодильник или умная колонка. Остальное - дело техники: после взлома получить доступ к устройству и конфиденциальным данным становится слишком просто.
Киберпреследование
Кража денег или данных обычно не является целью кибербуллинга. Иногда оно может выглядеть более или менее вредным. Например, если вы часто получаете неприятные комментарии к своим постам в Instagram от одного и того же человека, вам следует рассматривать это как кибербуллинг.
Однако к этой подгруппе киберпреступлений относятся и более серьезные формы злоупотреблений. Например, некоторые киберпреследователи могут взломать вашу камеру и использовать полученные снимки для шантажа. Кроме того, преследование может включать в себя следующее:
упоминание жертвы в некоторых сообщениях в социальных сетях,
регулярно присылают угрозы, сексуально оскорбительные материалы или странные признания в любви,
разглашение личной информации о жертве в Интернете
В одном из примеров случаев киберпреследования в США женщина пожаловалась на пользователя, который в течение трех лет посылал ей текстовые сообщения. Он домогался и запугивал ее, просил прислать ему фотографии в обнаженном виде.
Потенциально нежелательные программы (PUPS)
Если вы используете антивирусную программу, то, вероятно, несколько раз видели это сообщение:
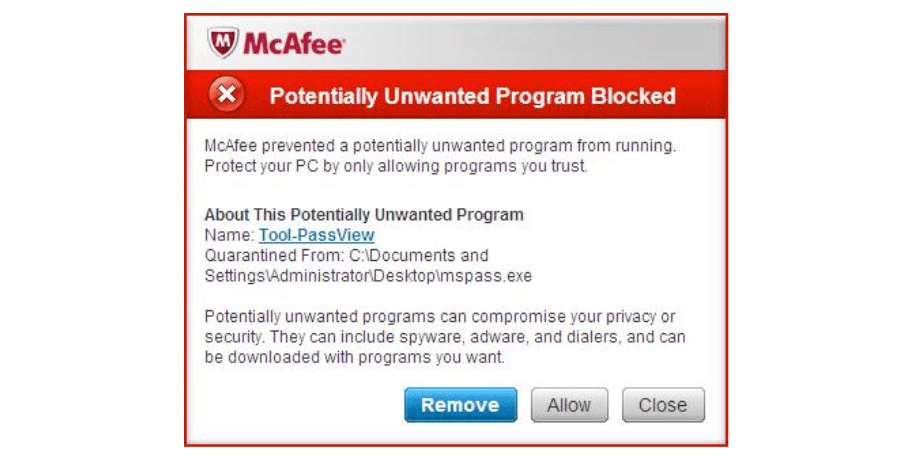
Что это означает? Является ли это красным сигналом и возможной загрузкой вируса? Не всегда. PUP не является вредоносным ПО. Он может выглядеть как обычное программное обеспечение, но содержать важные ошибки, о которых следует знать.
Некоторые из них не вредны, но могут испортить впечатление:
замедлять работу браузеров или операционной системы
начать показывать вам рекламу, которую вы не запрашивали
добавлять ненужные панели инструментов браузера и понимать, что они занимают много памяти
Вместо этого они могут хранить и использовать эту информацию для целевой рассылки или, наоборот, для манипулирования вашим мнением с помощью спонсорской рекламы. Даже если это не самое серьезное интернет-преступление, ваша конфиденциальность все равно нарушается, поэтому PUP нельзя считать полностью безопасными.
Киберпреступления, направленные против бизнеса
Все описанные выше формы киберпреступлений могут иметь место в организациях. Корпоративные сотрудники могут получать фишинговые письма или загружать вредоносные программы. Однако некоторые враждебные операции направлены именно против компаний или затрагивают корпоративные сайты.
DDoS-атаки
Распределенная атака типа "отказ в обслуживании" (DDoS) направлена на сеть или сервер и выводит их из строя. Технически это происходит следующим образом: На сервер поступает большой объем спам-трафика, препятствуя прохождению легитимного трафика.
В результате посетители не могут попасть на атакуемый сайт или он начинает медленно отвечать на запросы. Такая кибератака может быть осуществлена конкурентом или использоваться для шантажа владельца сайта.
Эксплуатация торговой марки
Чаще всего от киберпреступлений страдают физические лица. Однако атакам подвергаются и корпоративные сайты, что наносит значительный репутационный ущерб организациям.
Эксплуатация бренда, часто называемая веб-джекингом, предполагает обман людей путем имитации известных сайтов. Иногда целью является фишинг, например, полный клон интернет-магазина может перехватывать информацию о кредитных картах или паролях.
При некоторых способах эксплуатации бренда с пользователей взимается плата за услуги или товары, полагая, что они заказывают их на легальном сайте.
Как защитить себя от киберпреступлений?
Как физическим, так и юридическим лицам необходимо знать, как защитить себя от различных видов киберугроз. Мишенью может стать не только персональный ПК, IoT-устройство или смартфон, но и корпоративные облака, серверы или ноутбуки сотрудников. Каковы же основные правила выживания?
Начнем с общих советов для обычных пользователей.
Проведите проверку паролей. Вы используете один и тот же пароль для всех своих социальных сетей, банковских счетов и форумов? К сожалению, сейчас самое время его сменить. Кроме того, убедитесь, что ваши пароли достаточно длинные (не менее 10 символов) и состоят из букв, цифр и специальных знаков.
Установите прокси-сервер. Прокси-сервер выступает в роли посредника между человеком и посещаемым им сайтом. Таким образом, он скрывает реальное местоположение пользователя, обеспечивает анонимность в Интернете и дополнительную безопасность.
Не щелкайте на случайных ссылках. Даже если вы получили письмо от своего лучшего друга, не стоит открывать ссылки или загружать что-либо.
Пользуйтесь только официальными сайтами. Если вы столкнетесь с подделкой вашего любимого рынка, ваши покупки в Интернете могут оказаться плачевными. Проверьте подлинность сайта, сравнив его домен с оригинальной версией в Google.
Защитите свою сеть. Надежный пароль также важен для WLAN, и не потому, что соседи могут тайно им воспользоваться, а для того, чтобы защитить себя. Сообщайте свой пароль только тем людям, которым вы можете доверять.
Используйте антивирус. Даже если вы уверены, что никогда не столкнетесь с вредоносным ПО, антивирусная программа необходима. Кто знает, какие новые и неочевидные методы могут использовать злоумышленники?
Будьте осторожны с публичными сетями. Если вы подключились к бесплатному Wi-Fi, работать с конфиденциальными данными на смартфоне или ноутбуке - не самая лучшая идея.
Как эффективно предотвращать кибератаки в организациях?
Сложнее обстоит дело с безопасностью и защитой от киберпреступлений на предприятиях. Им необходимо не только защищать отдельных сотрудников, но и вкладывать значительные средства в безопасность сервисов и внутренних сетей. На внедрение и поддержку специализированного ПО для обеспечения безопасности компании тратят в среднем 10% своего годового бюджета.
Что же включают в себя эти инвестиции?
Шаг 1: Внедрение системы "нулевого доверия"
Проще говоря, модель нулевого доверия - это принцип безопасности, в соответствии с которым каждый запрос на вход в систему и каждый пользователь должны рассматриваться как потенциальная угроза. Эта модель требует постоянного мониторинга и проверки учетных данных - для каждого пользователя, каждого местоположения и каждого устройства.
Руководящие принципы для нулевых трастов включают следующее:
Использование VPN для всех сотрудников
Внедрение межсетевых экранов для серверов
Управление всеми устройствами IoT
Автоматизация процессов мониторинга для своевременного оповещения о нарушениях безопасности
Иногда у компании, особенно небольшой, может не хватать средств для обеспечения высокой степени защиты. В такой ситуации полезен аутсорсинг, когда поставщик управляемых услуг может полностью или частично решить задачи кибербезопасности.
Шаг 2: Создание практики совместного использования данных
Корпоративная электронная почта и мессенджеры очень уязвимы для кибератак. По этой причине компании стремятся внедрять более современные решения, чем простые файлы, прикрепленные к Slack или Gmail. Вот некоторые из них:
специальное программное обеспечение для совместного использования сотрудниками файлов внутри компании
облачные сервисы, такие как DropBox, или собственные корпоративные облака
программное обеспечение для шифрования, защищающее файлы от открытия без индивидуального ключа
Шаг 3: Проводить регулярные проверки кибербезопасности
Чтобы защититься от DDoS-атак или быстро найти и устранить уязвимости в системе безопасности, важно постоянно следить за предстоящим трафиком. Каковы признаки того, что что-то идет не так?
Работа сети замедляется. Все ваши сайты работают плохо.
Ваши сайты недоступны.
На ваших сайтах без видимых причин резко возрастает трафик.
Шаг 4: Установка антивирусов
На всех рабочих компьютерах, в том числе и на компьютерах подрядчиков, должно быть установлено платное антивирусное программное обеспечение. Если в компании хранится большое количество конфиденциальных данных, нелишним будет установить корпоративный межсетевой экран.
Шаг 6: Использование CDN
Сеть доставки контента сокращенно называется CDN. В двух словах, это альтернатива обычному серверу, позволяющая потребителям быстрее загружать веб-страницы.
Помимо этого существенного преимущества, CDN также повышают безопасность сайтов. Например, это одна из первых тактик, использованных для борьбы с DDoS-атаками.
Шаг 5: Обучение сотрудников
Люди - наиболее уязвимая часть всей системы кибербезопасности. Даже если ваши меры по защите от DDoS работают идеально, жертвой киберпреступников может стать любой человек в вашем офисе, включая подрядчиков. Поэтому убедитесь, что все сотрудники знакомы с политиками безопасности компании.
Эти правила могут также включать в себя контрольный список по индивидуальной киберзащите, который мы приводили выше.
Как сообщить о киберпреступлении?
Предположим, что все меры предосторожности и методы предотвращения кибератак не сработали. Киберпреступник стал жертвой вас или ваших знакомых - что делать?
Конечно, необходимо подать заявление о киберпреступлении, но как это сделать? В зависимости от юрисдикции могут быть использованы различные органы:
США: вы можете обратиться в Internet Crime Complaint Center или подать онлайновую жалобу в ФБР, которое перешлет ваш запрос в ответственный орган.
Европа: посетите сайт Европола, выберите свою страну и следуйте инструкциям по сообщению о киберпреступлениях.
Индия: позвоните на Национальную горячую линию по борьбе с киберпреступностью.
Китай: Подать жалобу по адресу http://www.12321.cn или позвоните по телефону 12321.
Основные выводы
Таким образом, несмотря на то, что кибератаки становятся все более профессиональными, совершенствуются и методы защиты. Даже базовые правила кибербезопасности позволяют избежать многих неприятных казусов. Предприятиям необходим более профессиональный и комплексный подход, включающий различные технологии и обучение сотрудников.